金曜通用金鑰管理系統 (GKMS)
一個執行檔管理 Luna HSM 上的金鑰:每一次異動都要第二個人當場核可,稽核紀錄能被驗證沒有被改過。
業界觀點
「自行管控金鑰的組織更能控制資料曝露的潛在安全風險,而且能簡化管理金鑰的相關程序。 混合及多重雲的運作模式需要協同各個環境的活動記錄,並且需要有整合的金鑰管理系統來進行較佳的管理。 整合管理可以降低資源所需的強度並減少操作失誤,所以投資可以擴充組織基礎建設廣博度的金鑰管理系統技能降低員工工作量, 還能提昇組織的安全態勢。」
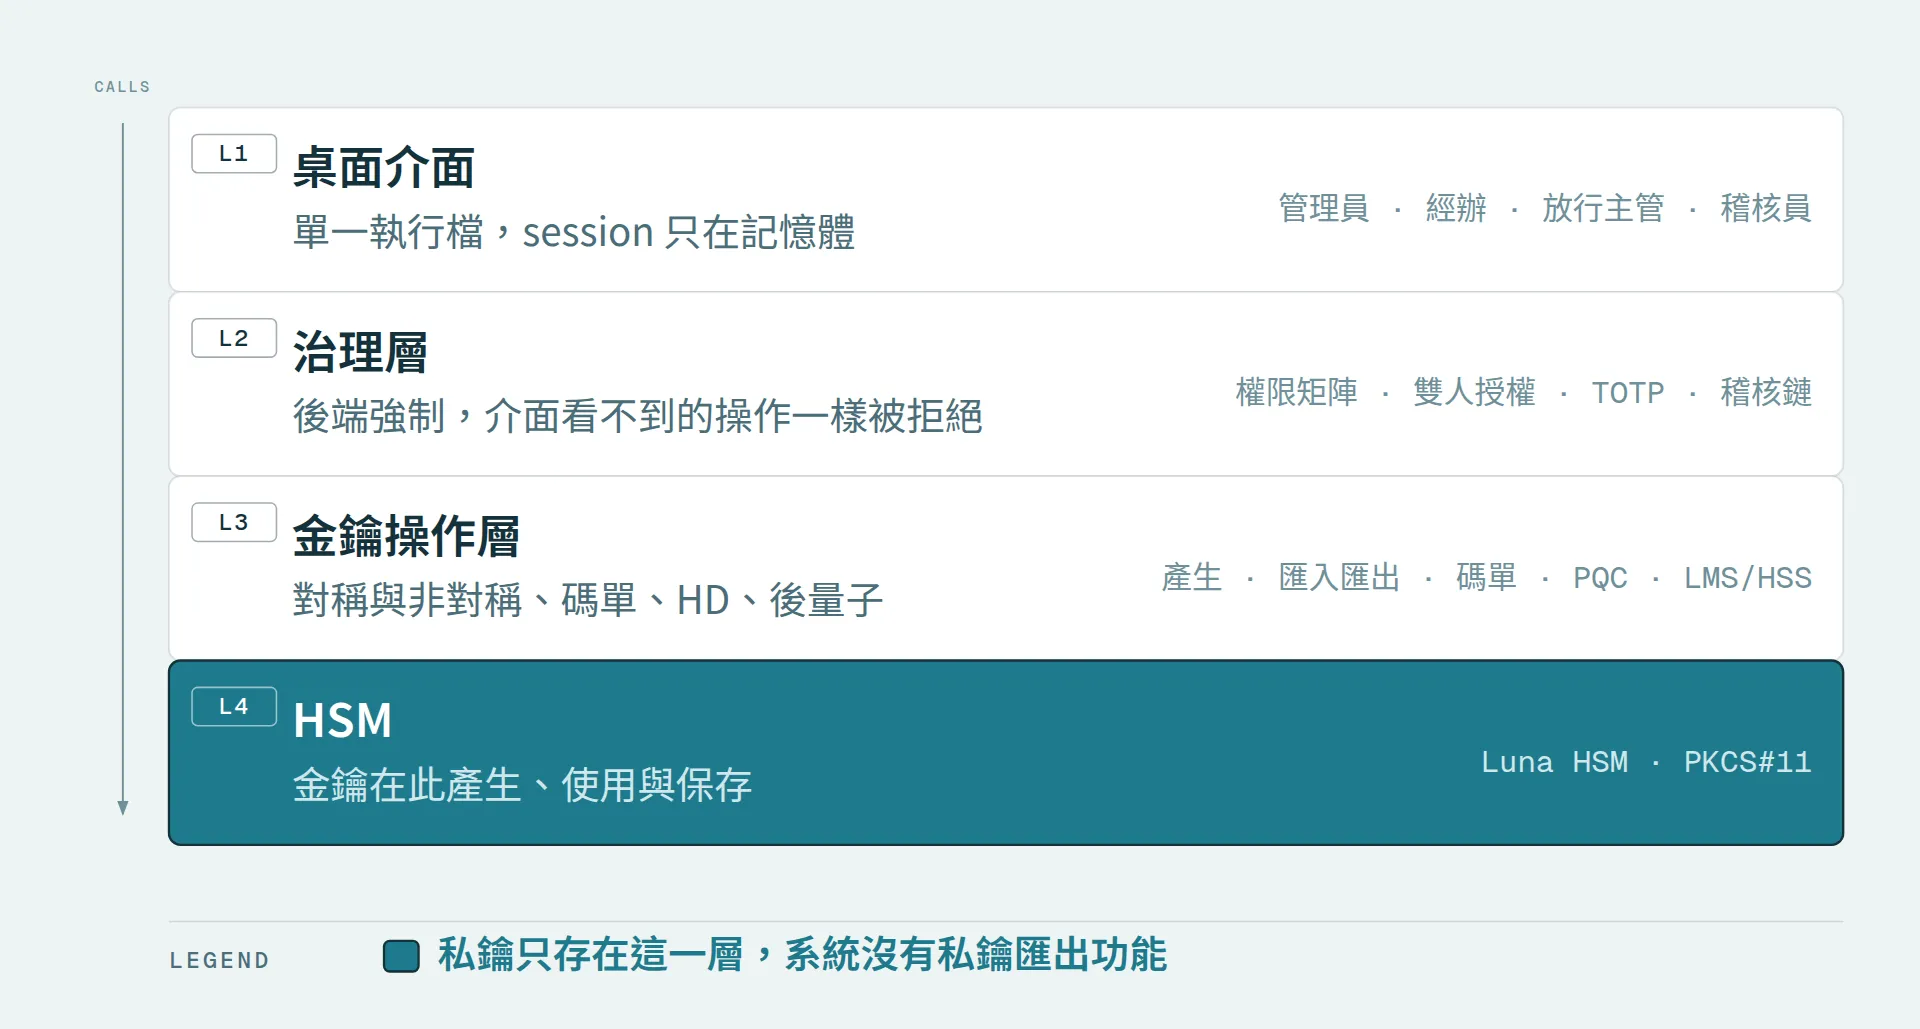
四層責任分工
金鑰只存在最底層的 HSM,上層負責誰能做、要不要第二個人
核心功能
從傳統對稱金鑰到後量子密碼的金鑰操作
金鑰全生命週期
在 HSM 內產生、檢視、改標籤、刪除金鑰。每把金鑰有 HSM 產生的 16 位元組 ID,刪除與匯出前先核對 ID,避免標籤重複時動到別把金鑰。
金鑰碼單(Key Components)
對稱金鑰可拆成 A/B 或 A/B/C 碼單交給不同保管人,匯入時逐組輸入並以財金 FISC 或 ISO 方式驗算檢查碼,合成後在 HSM 內解包,不以明文寫入。
非對稱金鑰匯入與公鑰匯出
匯入 RSA、ECDSA、Ed25519 的公鑰與私鑰(私鑰匯入後即不可再匯出);公鑰可匯出 PEM、DER 或 PFX。系統沒有任何私鑰匯出功能。
HD 錢包
支援 BIP39 種子、BIP32 主金鑰、單層與路徑衍生,以及 SLIP-0010(Ed25519、secp256k1、P-256)。衍生的子金鑰用畢即在 HSM 內銷毀。
後量子密碼(PQC)
產生 ML-DSA-44/65/87 簽章金鑰與 ML-KEM-512/768/1024 金鑰,並提供 ML-KEM 的封裝與解封裝。
LMS/HSS 有狀態雜湊簽章
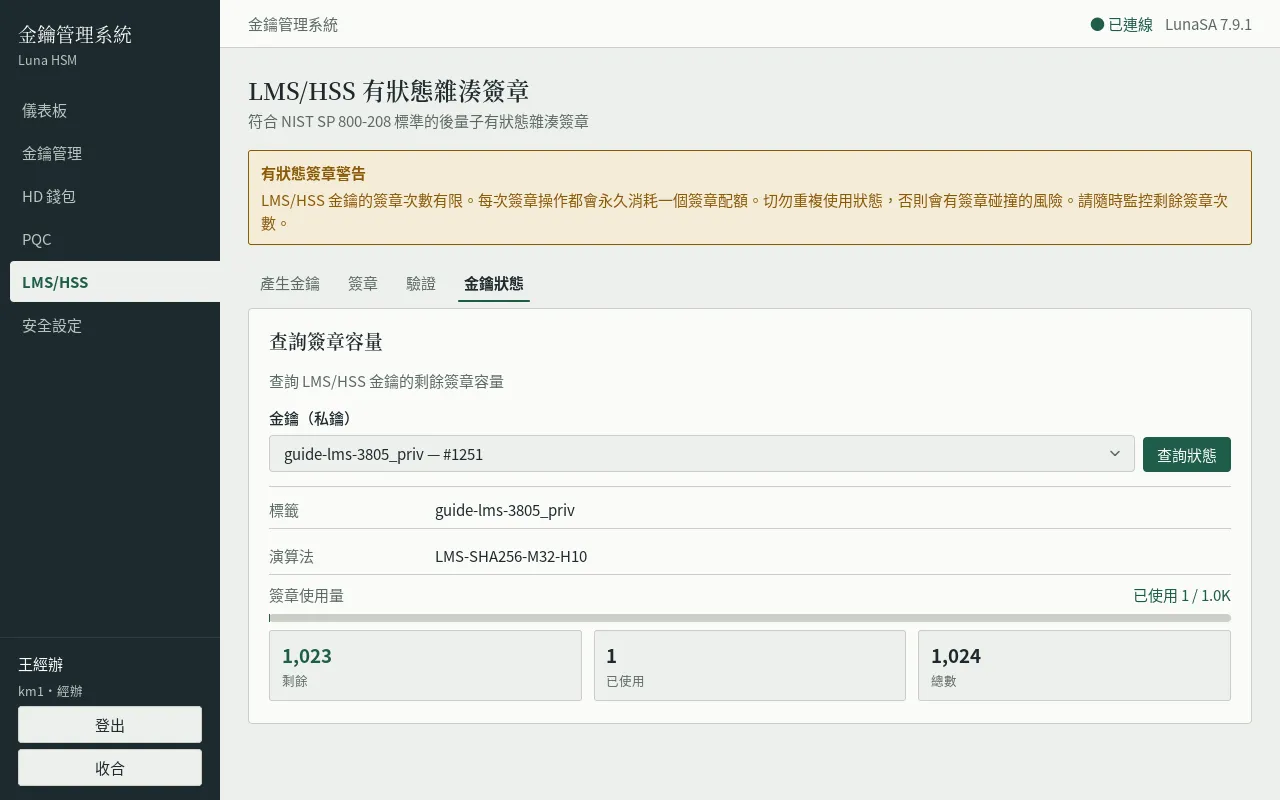
符合 NIST SP 800-208,可選 H10、H15、H20 與二、三層 HSS。簽章會永久消耗配額,剩餘次數即時顯示並依比例警示。
治理設計
把高權限操作變成需要多人在場、事後可驗證的事
雙人授權(Maker-Checker)
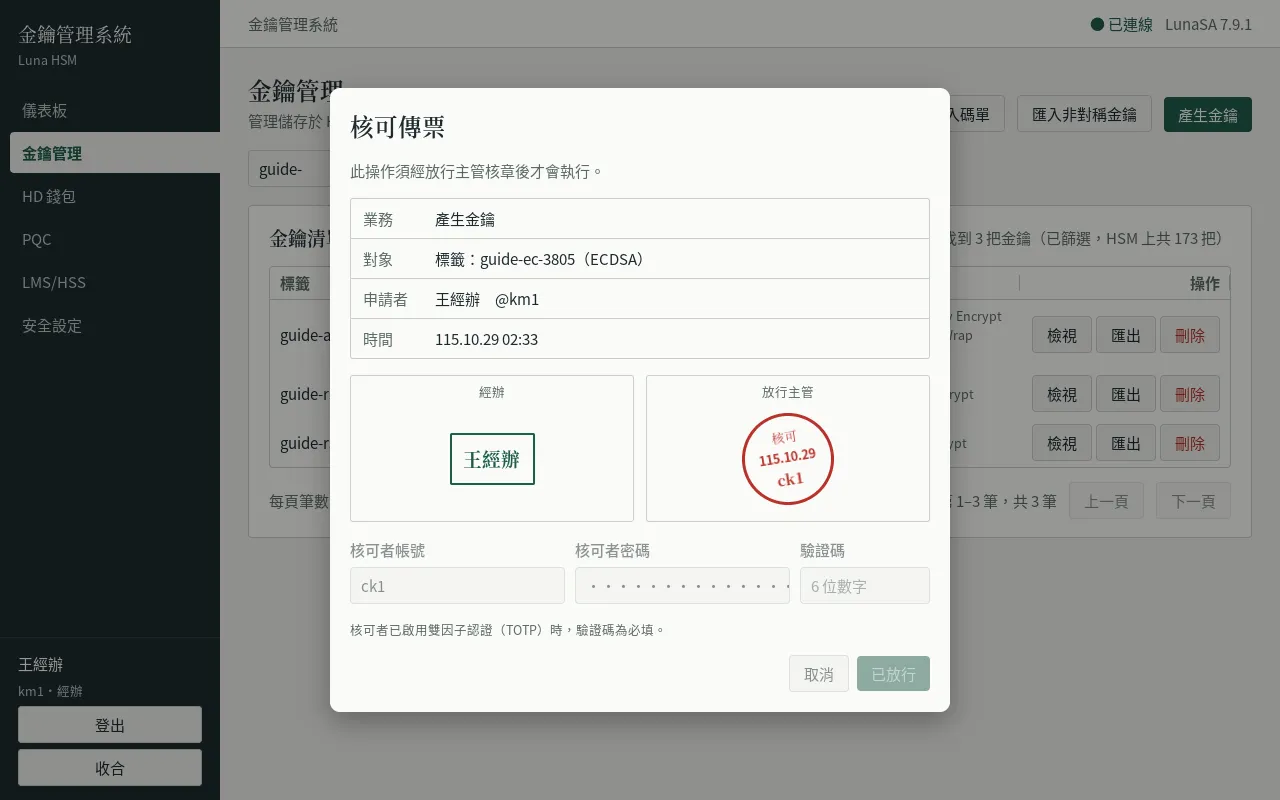
金鑰異動由經辦發起,放行主管當場在「核可傳票」上輸入自己的帳密核可。申請者不能核可自己的操作,這項控制永遠啟用、不可關閉。
後端強制,介面不是防線
權限、雙人授權與稽核都在後端驗證。介面上看不到的按鈕,直接呼叫一樣被拒絕,並留下授權失敗的稽核紀錄。
雙因子認證與帳號鎖定
每個帳號可啟用 TOTP(RFC 6238),管理員可強制全體啟用;放行主管核可時也要輸入驗證碼。登入連續失敗達上限即鎖定,由管理員解鎖。
可驗證的稽核鏈
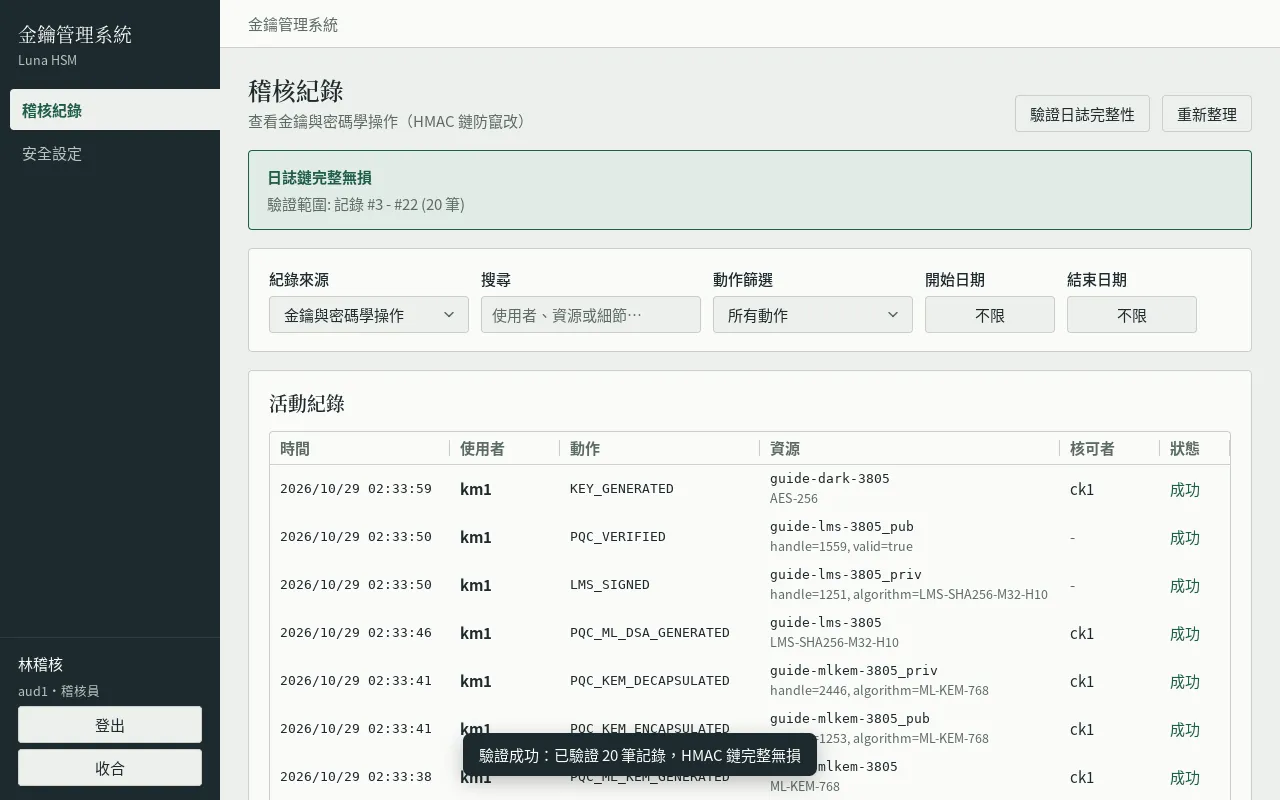
每筆紀錄(含核可者)納入 HMAC 鏈,稽核員一鍵驗證完整性,竄改或刪除都會被發現。稽核記錄不含金鑰材料與密碼。
四種角色,職責分離
管帳號的看不到金鑰,看稽核的不能操作
| 角色 | 預設可見 | 職責 |
|---|---|---|
| 系統管理員 | 儀表板、使用者、權限管理、設定 | 管帳號與權限,看不到金鑰 |
| 經辦 | 金鑰管理、HD 錢包、PQC、LMS/HSS | 發起金鑰操作 |
| 放行主管 | 金鑰管理(唯讀) | 在核可傳票上核可經辦的操作 |
| 稽核員 | 稽核紀錄 | 檢視與驗證稽核鏈,不能操作 |
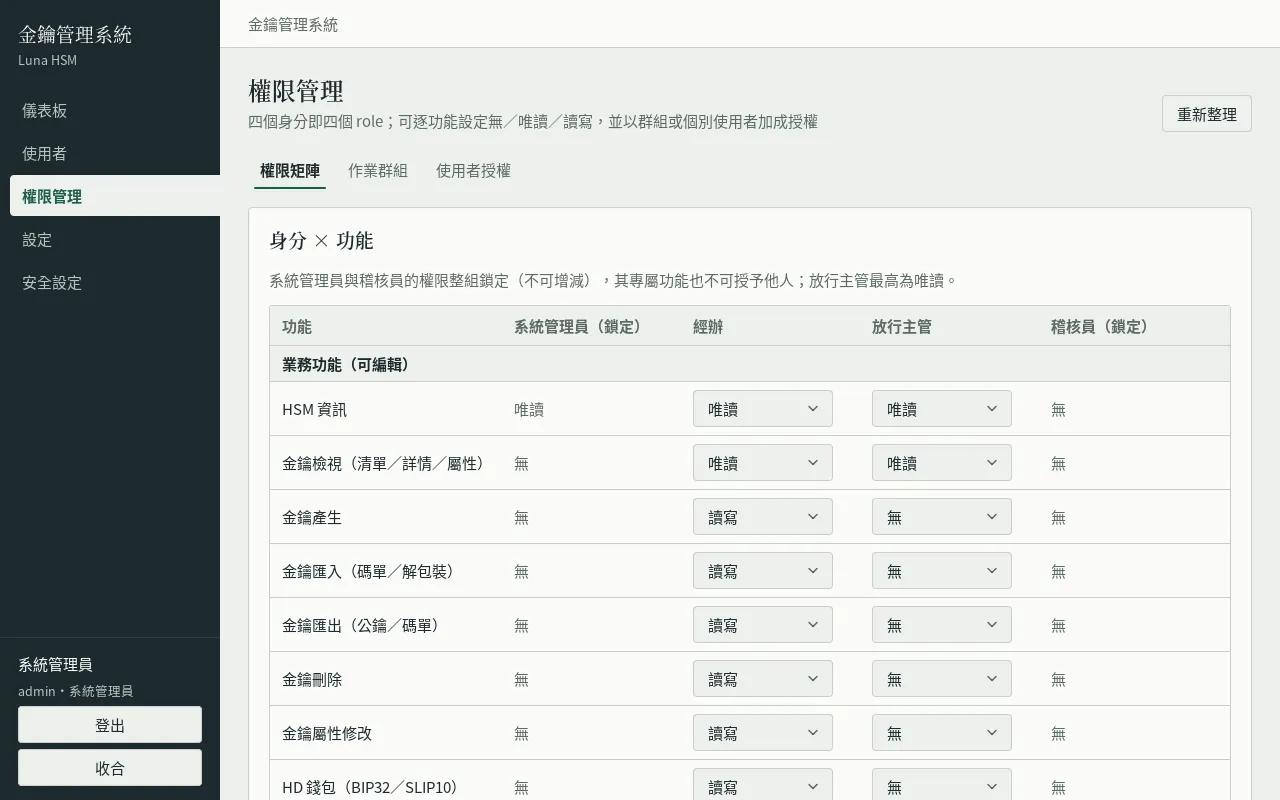
實際權限可在權限矩陣逐項調整,並支援作業群組與個別授權;有效權限取身分、群組與個別授權的最大值。只有放行主管能擔任核可者,無法靠授權取得。
操作畫面
以下皆為接真實 Luna HSM 操作時的畫面
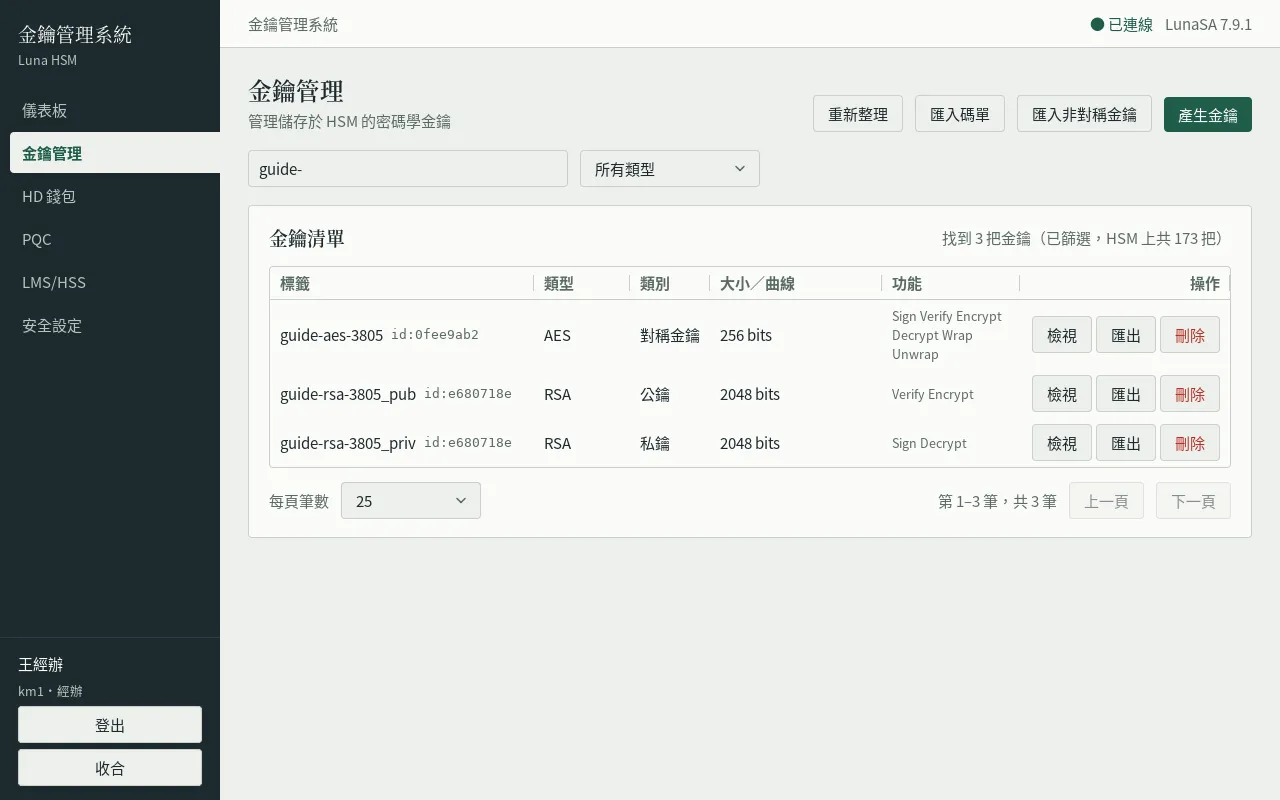
金鑰管理
列出 HSM 上的金鑰,可依標籤搜尋、依類型篩選,按權限顯示檢視、匯出與刪除。
核可傳票
放行主管核可後才蓋上朱印。看到印就代表操作已在後端完成並寫入稽核。
權限矩陣
四種身分對各項功能的無、唯讀、讀寫,系統管理員與稽核員的欄位鎖定不可改。
稽核紀錄與鏈驗證
稽核員重算 HMAC 鏈,確認紀錄未被竄改;核可者欄位記錄雙人授權中的放行主管。
LMS/HSS 金鑰狀態
顯示剩餘、已使用與總簽章次數,剩餘比例不足時以顏色與文字警示。
支援金鑰類型
每個參數組合都已在真機產生並核對
對稱金鑰
RSA
ECDSA
EdDSA
HD 錢包
後量子(簽章)
後量子(金鑰封裝)
有狀態雜湊簽章
部署與執行
安裝即用,沒有額外的應用伺服器
單一執行檔,Linux 與 Windows
介面、認證、稽核與 HSM 連線都在同一個程式裡。Linux 提供 Debian/Ubuntu 安裝套件與免安裝壓縮檔;Windows 10/11 提供安裝檔,安裝在使用者目錄,不需要系統管理員權限。
HSM 是必要元件
需要 Luna HSM Client。PIN 未設定、函式庫不存在或登入失敗時,程式不會進入主畫面,並說明原因。
session 不落地
登入 session 只存在程式記憶體,逾時(預設 30 分鐘)自動登出,逾時時間由管理員設定。
中文輸入與深淺色
欄位可直接使用系統的中文輸入法;外觀可選淺色、深色或跟隨桌面。
使用前須知
- 支援 Linux(amd64,需要 GTK 3)與 Windows 10/11(amd64)。Windows 安裝檔目前未經程式碼簽章,SmartScreen 可能要求確認。
- 金鑰清單先列標籤,類型與大小由背景逐把向 HSM 讀取,每把約 0.1–0.2 秒;partition 上有上百把金鑰時,要數十秒才補齊。
- LMS H20 單把金鑰產生約需數十分鐘;三層 HSS 的剩餘次數由 Luna 回報,數值會偏低,總數正確。